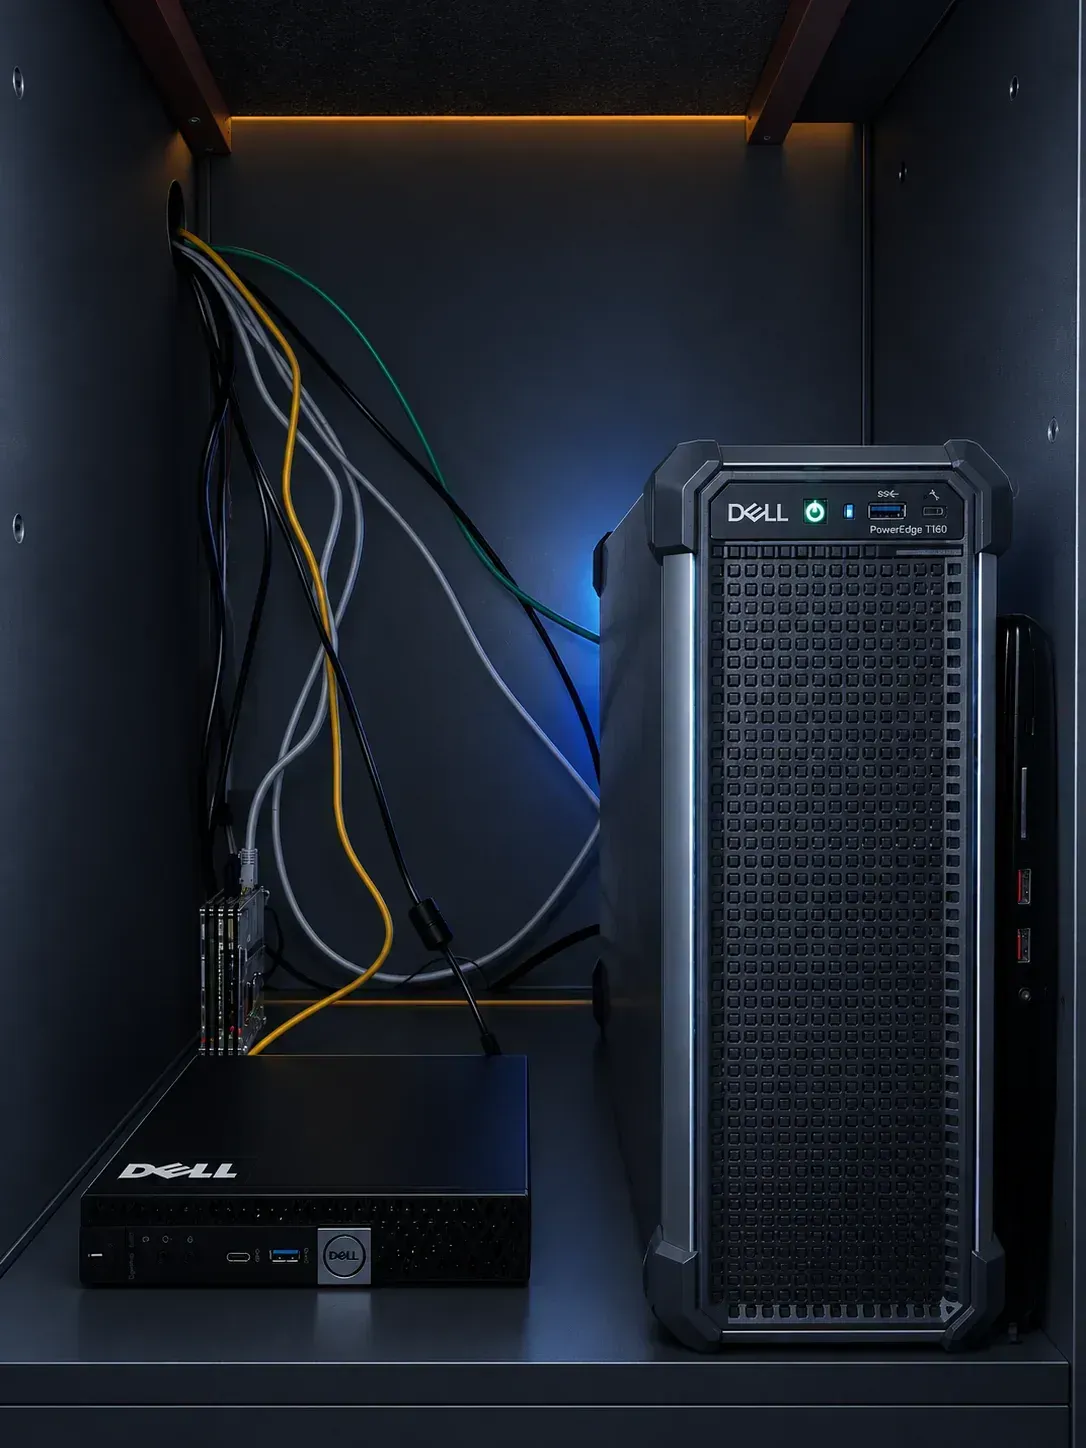
MI NUBE PRIVADA,
MONTADA Y OPERADA EN CASA.
Soy Alberto, ingeniero de software. Albgott es donde corren de verdad mis proyectos y los de mis clientes: tres nodos Proxmox montados con hardware que ya tenía, ocho redes aisladas y 38 servicios, entre ellos el pipeline que ha desplegado esta página.
Empezó con una factura de AWS de 300 € por máquinas que había olvidado apagar. La solución parecía obvia: montarlo yo, en un par de portátiles viejos que nunca dormían.
La solución barata acabó siendo la lección cara. Arrancar un servicio es fácil. Mantenerlo en pie, accesible y aburrido es otro trabajo, y tres años y unas cuantas reconstrucciones después, de ese trabajo va esta web.
Cada página es el montaje real, contado como se lo explicaría a quien tuviera que hacerse cargo de él mañana.
- Cómputo03 NODOS
- Red08 SEGMENTOS
- Cargas de trabajo38 SERVICIOS
- ObservabilidadSTACK COMPLETO · 24/7
- AutomatizaciónCASI TODO A MANO
Tres reglas con las que no empecé
Arquitectura
Una red plana funcionaba bien hasta que dejó de hacerlo. Ahora cada servicio recibe su VLAN antes que su IP, y esa VLAN decide a qué puede llegar.
Leer más →02Seguridad
Conectarse no es lo mismo que tener permiso. La VPN lleva a un dispositivo hasta el router; a partir de ahí decide una regla de firewall escrita para ese flujo exacto.
Leer más →03Operaciones
Si es un cliente quien me avisa de que algo está caído, la monitorización ha fallado. Las alertas llegan antes a mi móvil, y cada host nuevo reporta métricas antes de ejecutar nada.
Leer más →Tres nodos, ocho redes
Decisiones que
tienen un precio
Las tres hacen el día a día más lento. Las tres evitan que un error en un sitio se convierta en un problema en todas partes.
- 01Hardware según la tareaLa torre de 64 GB guarda las bases de datos y el tráfico público. El portátil solo ejecuta cosas que puedo reconstruir.
- 02Sin confianza entre redes internasDos VLAN no se hablan solo porque las dos sean mías. Cada flujo permitido es una regla con nombre en el MikroTik.
- 03Una VPN por rolLos colaboradores entran por un túnel WireGuard y la administración por otro, así que un móvil perdido en el primero no llega a ningún hipervisor.
Si no hay una regla para ello, no se conecta.
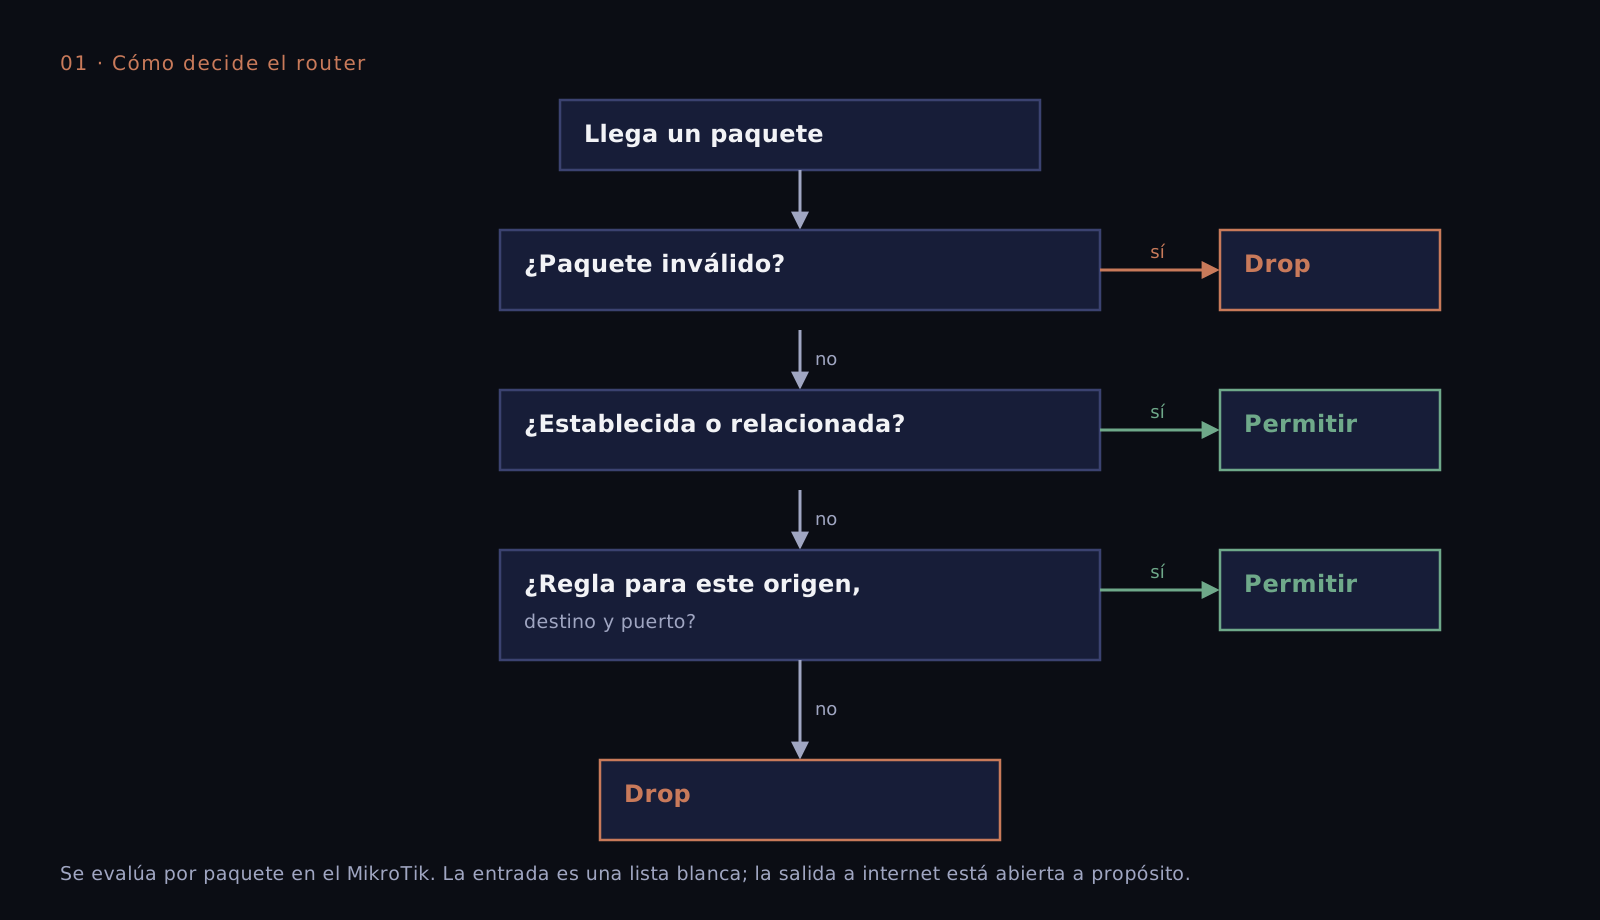
Cómo se decide
quién entra
Estar en la red no significa poder usarla. Tres límites hacen casi todo el trabajo:
- 01Denegar por defecto, permitir de forma explícitaCada flujo entre redes es una regla de RouterOS con una lista de origen, una de destino y un puerto. Todo lo demás se descarta.
- 02Tres proxies para tres públicosEl tráfico público, las herramientas internas y las consolas de hardware entran cada uno por su propia instancia de Caddy. Entrar en una no abre las otras dos.
- 03Identidad, a medio caminoHoy Authentik con MFA protege el stack de monitorización. El resto de servicios van pasando detrás de él uno a uno.
MÉTRICAS CADA 15s.LOGS DURANTE 30 DÍAS.ALERTAS EN MI MÓVIL.
Métricas, logs y comprobaciones desde fuera responden cada uno a una pregunta distinta, y los tres acaban en el mismo chat de Telegram. El objetivo es sencillo: enterarme yo primero.




Lo que todavía falta
Las copias de seguridad. Todavía no hay, y todo lo que tiene estado vive en un único disco de 8 TB. Es lo primero de la lista, y por eso lo próximo que compro es un NAS.
- ✓Dividir la red en VLAN aisladas
- ✓Pipeline de CI/CD con Jenkins y Harbor
- ✓Métricas, logs y alertas para todo el stack
- Poner todos los servicios detrás del SSO
- Copias de seguridad automáticas y probadas
- Que la monitorización sobreviva a la caída de un nodo
- Montar el hardware en un rack de verdad
Montarlo yo iba a ser la opción barata.
No lo fue, pero ha sido el mejor profesor que he tenido. La historia completa, incluido el día en que un cliente detectó una caída antes que yo, está en la página sobre mí.
Alberto Morán
¿TIENES ALGO QUE NO PUEDE CAERSE?
Si estás montando infraestructura o un servicio que tiene que seguir funcionando después del día del lanzamiento, cuéntamelo. Me encanta pensar en las partes difíciles.